
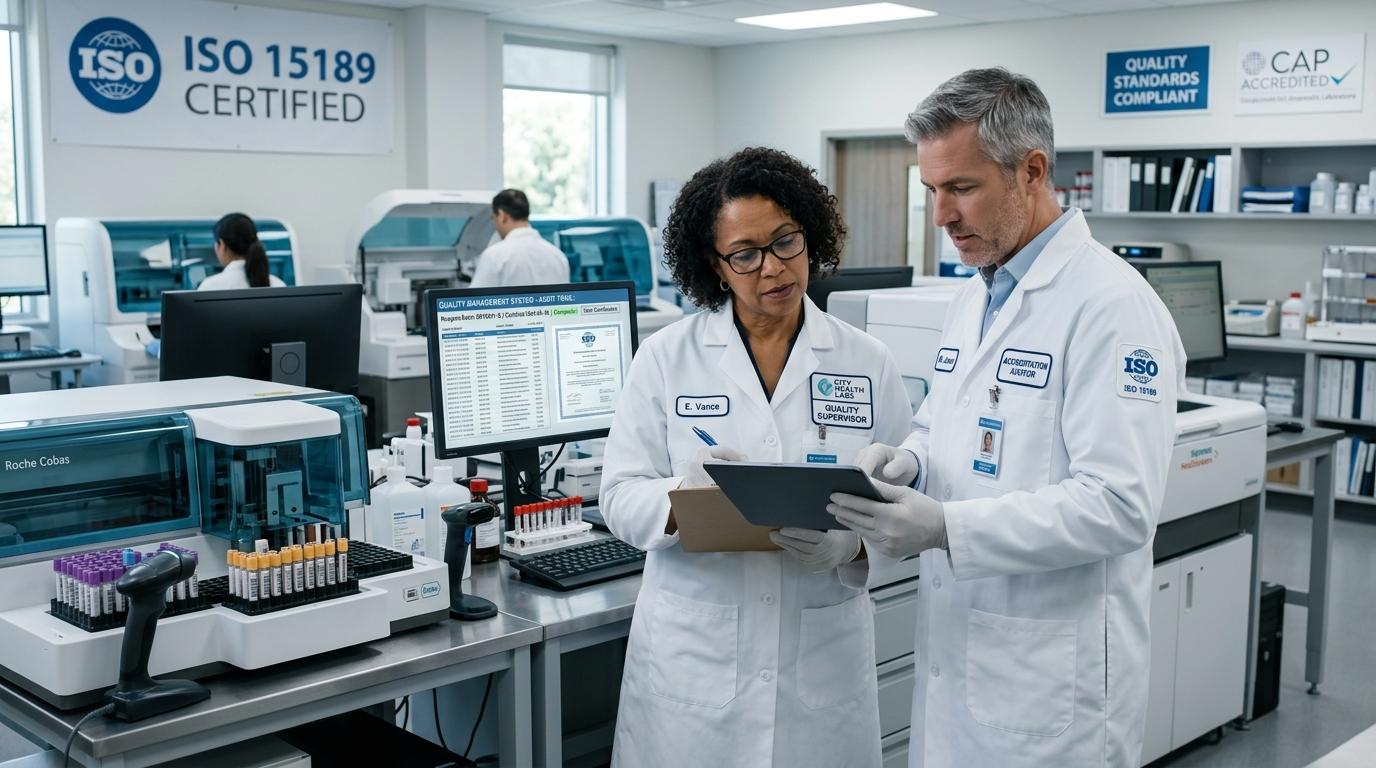
استاندارد بینالمللی ISO 15189 معتبرترین مرجع ارزیابی کیفیت و صلاحیت آزمایشگاههای پزشکی در سراسر جهان است. ویرایش جدید این استاندارد تاکید ویژهای بر «مدیریت اطلاعات و سیستمهای رایانهای» دارد.
سیستم اطلاعات آزمایشگاهی (LIS) دیگر صرفاً یک ابزار حسابداری یا چاپ برگه جواب نیست؛ بلکه قلب تپنده مدیریت کیفیت، ردیابی نمونهها و انطباق با الزامات ممیزی به شمار میرود. در این چکلیست، مهمترین الزامات نرمافزاری موردنیاز برای ممیزی موفق را بررسی میکنیم.
ماتریس چکلیست الزامات نرمافزاری ISO 15189
ممیزان ارشد آزمایشگاهی هنگام بررسی LIS، شاخصهای زیر را به عنوان شواهد انطباق (Objective Evidence) مطالبه میکنند:
| بند استاندارد | الزام عملکردی LIS | نحوه راستیآزمایی ممیز |
|---|---|---|
| کنترل دسترسی | ورود نقشمحور و منقضی شدن نشستهای بدون استفاده | بررسی سطوح دسترسی پذیرش، سوپروایزر و مسئول فنی. |
| ردپای تغییرات (Audit) | ثبت تغییرناپذیر هر ویرایش روی جواب یا مشخصات بیمار | استعلام تاریخچه تغییر یک نتیجه تست و نمایش مقدار قبل و بعد. |
| صحتسنجی نرمال | هشدار خودکار محدوده نرمال و مقادیر بحرانی (Panic) | آزمودن یک نتیجه غیرطبیعی و مشاهده واکنش هشدار در سیستم. |
| ردیابی نمونه | شناسهگذاری تکتک لولهها با بارکد اختصاصی | پیگیری مسیر یک نمونه از لحظه خونگیری تا بایگانی. |
| پشتیبانگیری و BCP | پشتیبانگیری خودکار و توانایی ادامه کار بدون اینترنت | شبیهسازی قطعی شبکه و سنجش زمان بازیابی اطلاعات. |
الزام تغییرناپذیری ردپای ممیزی (Immutable Audit Trail)
بزرگترین نقطه ضعف نرمافزارهای قدیمی آزمایشگاهی، امکان تغییر دادن خاموش نتایج آزمایشها بدون ثبت هویت فرد تغییردهنده است. این موضوع در ارزیابیهای اعتبارسنجی یک عدم انطباق اساسی (Major Non-Conformity) محسوب میشود.
یک لاگ ممیزی استاندارد باید به صورت فقطخواندنی (Read-Only) ذخیره شود تا حتی ادمین سیستم نتواند رکوردهای پیشین را پاک یا اصلاح کند.
امنیت اطلاعات، رمزنگاری و تداوم کسبوکار (Business Continuity)
آزمایشگاه موظف است تضمین کند که در صورت بروز بلایای طبیعی، آتشسوزی، یا حملات باجافزاری، سوابق بیماران مخدوش نخواهد شد.
- معماری On-Premise ایزوله روی سرور محلی آزمایشگاه.
- رمزنگاری پشتیبانهای ابری با الگوریتم قدرتمند AES-256.
- امکان بازیابی به نقطه زمانی مشخص (Point-in-Time Recovery - PITR) در پایگاه داده PostgreSQL.
انطباق تضمینشده در ماژول امنیتی Servita Guardian
ماژول Servita Guardian به طور ویژه برای برآورده ساختن بند به بند الزامات استانداردهای ISO 15189 و وزارت بهداشت طراحی شده است. آزمایشگاههای مجهز به سرویتا در بخش ممیزی فناوری اطلاعات و نرمافزار، بالاترین امتیاز ممکن را کسب میکنند.
پرسشهای متداول در خصوص این موضوع
آیا در ممیزی ISO 15189 امکان ویرایش جواب آزمایش بدون ثبت تاریخچه وجود دارد؟
خیر، اکیداً ممنوع است. بر اساس الزامات بند مدیریت اطلاعات، هرگونه ویرایش باید دلیل مشخص، نام کاربری ویرایشکننده، زمان دقیق و مقدار پیشین را در یک Audit Trail غیرقابلحذف ثبت نماید.
چگونه LIS سرویتا استانداردهای حفظ محرمانگی بیمار را برآورده میسازد؟
با سیستم کنترل دسترسی نقشمحور (RBAC)، رمزنگاری AES-256 دیتابیس در حالت استراحت و انتقال، و ثبت لاگ تمامی مشاهدهها و چاپهای پرونده بیماران.
گواهینامه ISO 15189 تنها یک لوح افتخار نیست؛ بلکه تعهد عملیاتی آزمایشگاه به سلامت بیماران است. با انتخاب یک پلتفرم LIS با معماری استاندارد، مسیر اخذ و تمدید این گواهینامه برای مرکز شما هموار و بیدغدغه خواهد بود.
تیم انفورماتیک و کنترل کیفیت بالینی سرویتا
دپارتمان تحقیق، توسعه و استانداردسازی آزمایشگاهی
متخصصین بیوانفورماتیک پزشکی و مهندسی تجهیزات تشخیصی